Många företag tror att de är skyddade bara för att de har infört tvåfaktorsautentisering (MFA). Tyvärr stämmer inte det längre – i alla fall inte om skyddet bygger på push-notiser i en app eller SMS-koder. Här förklarar vi varför, och vad du kan göra istället.
Push och SMS bevisar fel sak
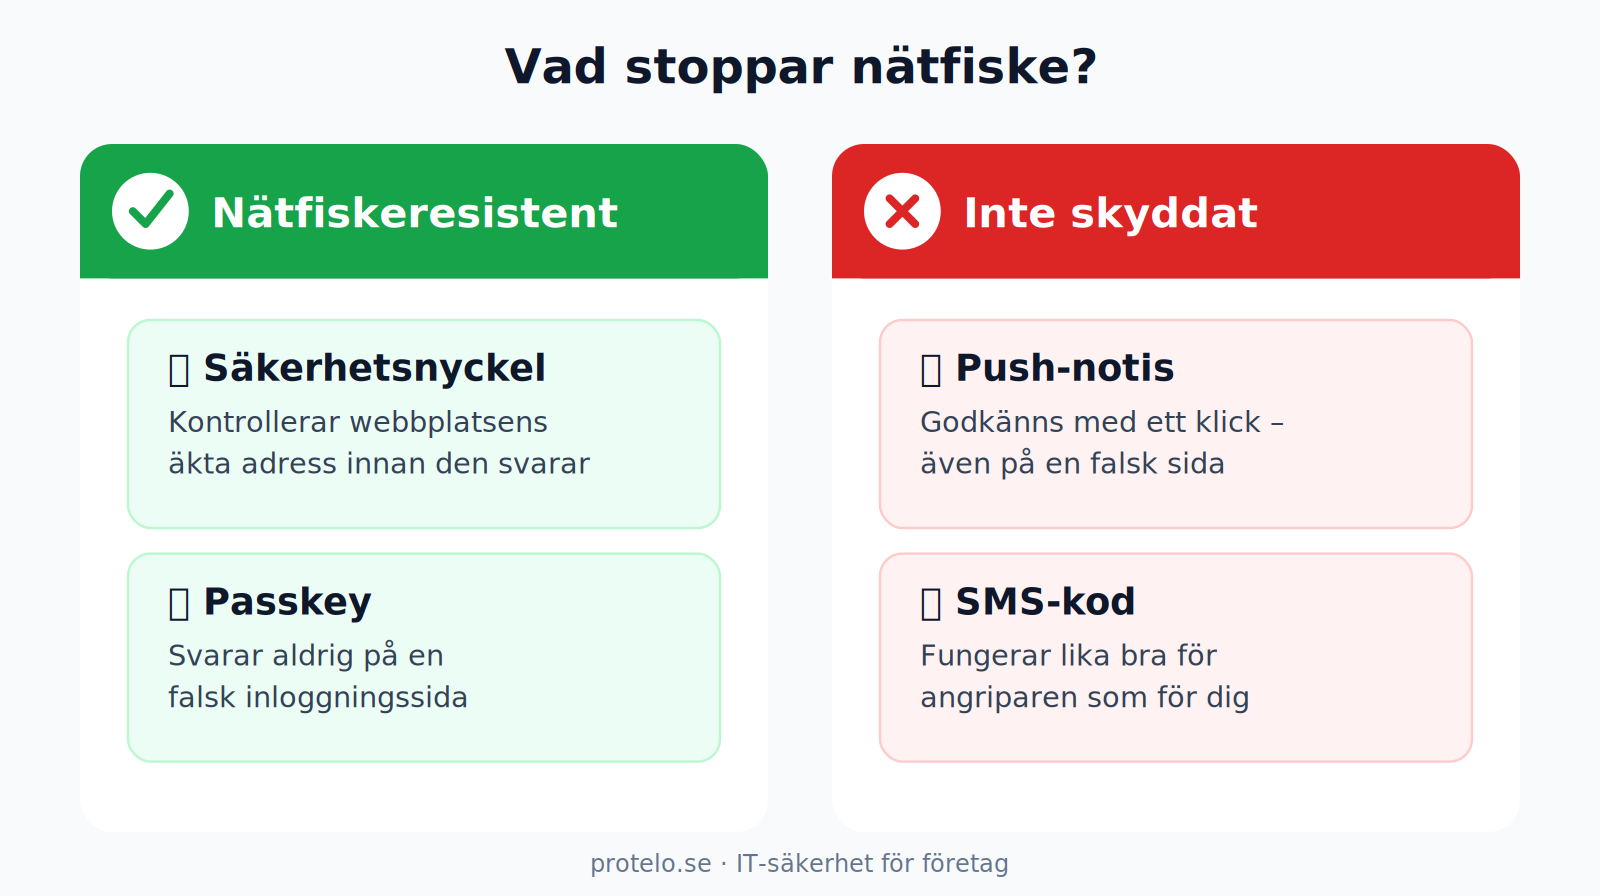
En push-förfrågan eller en SMS-kod bevisar att du godkände en inloggning. Den bevisar inte vilken webbplats du godkände den till.
Om du råkar logga in på en falsk sida som ser exakt ut som den riktiga, skickas ditt godkännande automatiskt vidare till angriparen. Resultatet blir en fungerande inloggning – rakt in i era system, trots att ni har MFA aktiverat.
Det är därför MFA-relaterade intrång ökar, trots att fler organisationer använder MFA än någonsin.
Så fungerar nätfiskeresistent MFA
En fysisk säkerhetsnyckel eller en passkey (lösenordsnyckel) fungerar på ett fundamentalt annorlunda sätt. Innan den svarar kontrollerar den webbplatsens riktiga adress.
Är webbplatsen falsk, svarar nyckeln helt enkelt inte. Det spelar ingen roll hur bra den falska sidan ser ut – tekniken lurar sig inte.
Det är detta som kallas nätfiskeresistent MFA, och det bygger på öppna standarder som FIDO2 och WebAuthn.
Vad säger myndigheterna?
De amerikanska säkerhetsmyndigheterna CISA, NSA och FBI rekommenderar nätfiskeresistent MFA – fysiska säkerhetsnycklar eller passkeys baserade på FIDO2/WebAuthn – för alla privilegierade konton.
I praktiken betyder det: om ett administratörskonto i er organisation fortfarande loggar in med push-notiser eller SMS, är det det första som bör åtgärdas.
Varför det är bråttom just nu
Angripare vet redan hur man kringgår push- och SMS-baserad MFA – tekniken (så kallad "MFA fatigue" och "adversary-in-the-middle"-phishing) är väl beprövad och används aktivt mot företag i alla storlekar, inte bara stora bolag.
Ju fler administratörs- och nyckelkonton som fortfarande saknar nätfiskeresistent skydd, desto större är risken att ett enda lyckat phishingförsök leder till att en angripare tar sig in i hela er miljö.
Vanliga frågor
Räcker det inte med MFA generellt?
Nej. Alla former av MFA är inte likvärdiga. Push-notiser och SMS-koder skyddar mot vissa attacker, men inte mot nätfiske där angriparen använder en falsk inloggningssida i realtid.
Vad är skillnaden på en säkerhetsnyckel och en passkey?
En fysisk säkerhetsnyckel är en separat enhet (till exempel en USB- eller NFC-nyckel). En passkey är samma teknik fast lagrad i en enhet, till exempel mobilen eller datorn. Båda bygger på FIDO2/WebAuthn och är nätfiskeresistenta.
Vilka konton bör prioriteras?
Börja med administratörskonton, IT-personal och andra konton med hög behörighet – det är dessa myndigheterna pekar ut som mest kritiska att skydda.
Så kommer ni igång
Att byta till nätfiskeresistent MFA kräver rätt planering: vilka konton som ska prioriteras, vilken typ av nyckel eller passkey som passar er miljö, och hur utrullningen görs utan att störa den dagliga verksamheten.
Protelo hjälper företag i Skåne att gå igenom sina konton, identifiera de mest kritiska riskerna och sätta upp nätfiskeresistent MFA på rätt sätt från början.
Vill du veta mer eller behöver du hjälp?
Hör av dig så hjälper vi dig vidare – vi finns här för både stora och små frågor.
Kontakta oss